


- N. Korea-linked hackers target 30 S. Korean servers: report
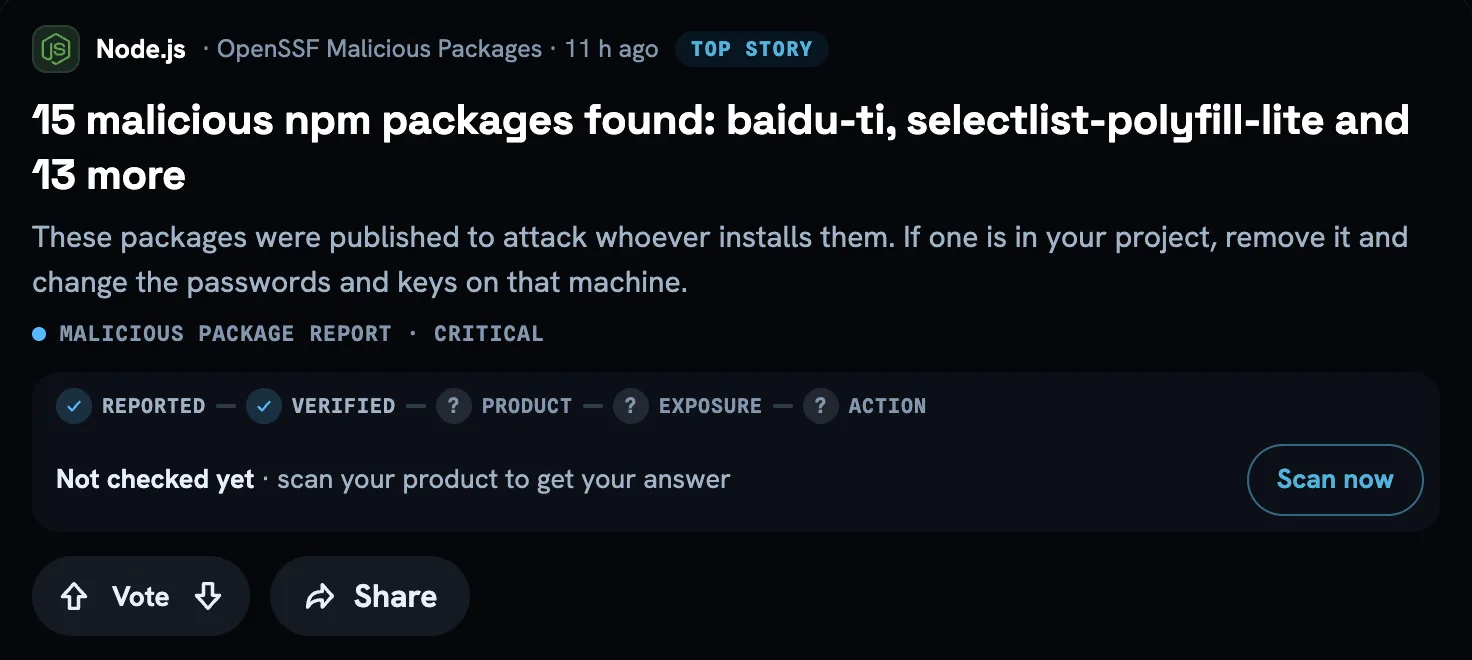
- Nuovo attacco tramite npm: falso pacchetto «node-zserial» messo lì per colpire chi lo installa
- Stati Uniti: Uber Data Breach Investigation: Edelson Lechtzin LLP Probes Class Action Claims After Driver Data Is Exposed
- Nuovo attacco tramite PyPI: falso pacchetto «gateio-v4» messo lì per colpire chi lo installa
Un nuovo attacco ogni ora. Un hacker può entrare nel tuo prodotto?
Gli attaccanti entrano dai punti deboli del tuo codice. Controlla gratis se il tuo prodotto ne ha.
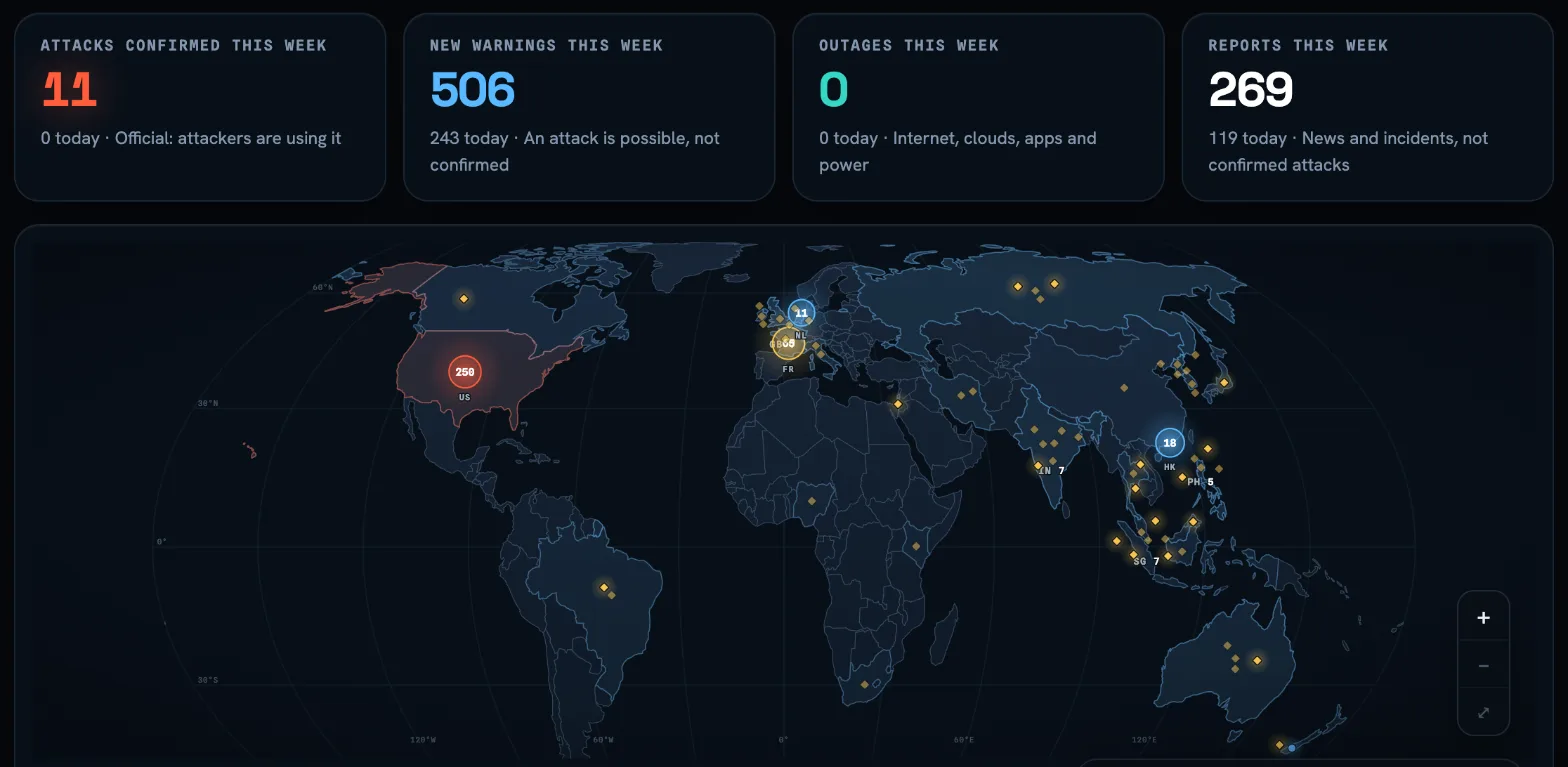
1207 nuovi avvisi questa settimana · 12 già usate negli attacchi · ultimo 3 h fa
Controlla il tuo codice. Gratis.
Nessuna carta. La prima correzione è gratuita.
oppure
Continua con l'e-mailContinuando accetti i Termini e l'Informativa sulla privacy.
- koreatimes.co.krN. Korea-linked hackers target 30 S. Korean servers: report
- npmNuovo attacco tramite npm: falso pacchetto «node-zserial» messo lì per colpire chi lo installa
- prnewswire.comStati Uniti: Uber Data Breach Investigation: Edelson Lechtzin LLP Probes Class Action Claims After Driver Data Is Exposed
- PyPINuovo attacco tramite PyPI: falso pacchetto «gateio-v4» messo lì per colpire chi lo installa
- webindia123.comStati Uniti: "Don't believe so": US Transportation Secy rules out cyberattack in FAA outage; aviation chief says no AI link
- Debian SecurityNuova falla di sicurezza trovata in Debian network-manager-iodine
- dagu-orgIl codice di attacco per dagu-org dagu è ora pubblico
- Public advisoryIl codice di attacco per FreeSWITCH Event Socket è ora pubblico
- zhimaAiIl codice di attacco per zhimaAi chatwiki è ora pubblico
Novità della settimana. Una è tua?
Attacchi e avvisi reali, segnalati questa settimana. Scegline uno e controlla il tuo codice.
Vedi tutte le segnalazioni, in diretta- Nuovo attacco tramite npm: falso pacchetto «node-zserial» messo lì per colpire chi lo installaC’è nel mio?
- Nuovo attacco tramite PyPI: falso pacchetto «gateio-v4» messo lì per colpire chi lo installaC’è nel mio?
- Nuova falla di sicurezza trovata in Debian network-manager-iodineC’è nel mio?
- Il codice di attacco per dagu-org dagu è ora pubblicoC’è nel mio?
- Il codice di attacco per FreeSWITCH Event Socket è ora pubblicoC’è nel mio?
- Il codice di attacco per zhimaAi chatwiki è ora pubblicoC’è nel mio?
Cosa posso controllare?
Tutto ciò che puoi controllare da solo, oggi. Nessuna chiamata, nessuna installazione.
Un repo
Collega GitHub. Leggiamo i pacchetti che usa il tuo codice.
Un container
I pacchetti dentro la tua immagine Docker.
Una SBOM
Carica un file CycloneDX o SPDX. Non serve accesso al codice.
Un sito o un’API
Scrivi l’indirizzo. Niente da installare.
Un’app o un agente IA
Anche app LLM, agenti IA e server MCP sono fatti di pacchetti.
Funziona con progetti npm, PyPI, Maven, Go, Rust, PHP, Ruby e .NET. Produci un dispositivo? Il firmware ha una pagina dedicata.
Dalla notizia alla correzione.
Solo ciò che ti riguarda
Centinaia di avvisi a settimana. Tu vedi i pochi che sono nel tuo prodotto.
In parole semplici
Cos’è, perché conta e cosa cambiare. Non serve una laurea in sicurezza.
Corretto per te
Rook, il nostro ingegnere IA, scrive la correzione come pull request e mostra i controlli superati. Tu premi merge.
Per chi rilascia prodotti.
Team SaaS
Nessun esperto di sicurezza da assumere. Un solo posto per vedere cosa non va e correggerlo.
Founder in solitaria
Un prodotto, controllato ogni giorno. Da €59 al mese.
Chi sviluppa IA e LLM
Agenti, server MCP e gateway di modelli importano pacchetti che nessuno ha letto.
Creato con Cursor, Claude Code o Lovable
L’IA scrive in fretta e non controlla mai cosa installa. Noi sì.
Controllo gratis. Paghi le correzioni.
Scopri gratis cosa non va. Paghi solo quando vuoi che KROMSE lo corregga per te, ogni mese.
1 correzione gratis
Free
€0 / mese
Provalo su un prodotto reale.
- 1 utente
- 1 repository
- Risposta IA sulle rilevazioni critiche e alte
- Senza carta
10 correzioni al mese
Founder
€59 / mese
Un founder in solitaria con un solo prodotto.
- 1 utente
- 5 repository
- 10 scansioni ogni 30 giorni
- Utilizzo IA incluso
50 correzioni al mese
Basic
€249 / mese
Un piccolo team che corregge ogni settimana.
- 3 utenti
- 25 repository
- Scansioni incluse
- 3 Spaces per i tuoi prodotti
100 correzioni al mese
Pro
€749 / mese
Un team di prodotto con molti repo.
- 10 utenti
- 200 repository
- Scansioni incluse
- 10 Spaces per i tuoi prodotti
200 correzioni al mese
Ultra
€999 / mese
Molti prodotti e marchi.
- 25 utenti
- 500 repository
- Scansioni incluse
- 25 Spaces, onboarding incluso
Le barre mostrano le correzioni al mese, in scala. Prezzi per spazio di lavoro in euro, IVA esclusa. Il piano annuale costa dieci mesi. I piani a pagamento hanno una prova di 7 giorni e partono nel tuo spazio di lavoro, in Piano e utilizzo.
Questi prezzi valgono per il software. Firmware e prove per il CRA hanno un prezzo concordato con te, per iscritto, dopo una demo.
Le domande più frequenti
- Cosa controlla KROMSE?
- Il tuo repository GitHub, un’immagine di container, un file SBOM (CycloneDX o SPDX) o l’indirizzo di un sito. Cerca vulnerabilità note e pacchetti dannosi, e confronta ogni nuova segnalazione pubblica di attacco con ciò che ha trovato.
- È davvero gratis?
- Sì. Il controllo è gratuito, senza carta, e anche la tua prima correzione è gratis. I piani a pagamento partono da €59 al mese, quando vuoi più correzioni e più repository.
- C’è una prova gratuita? Posso pagare ogni anno?
- I piani a pagamento hanno una prova di 7 giorni per i nuovi abbonamenti idonei; serve una carta e non paghi nulla se disdici prima della fine. Il piano annuale costa dieci mesi invece di dodici.
- Come funziona la correzione?
- Rook, l’ingegnere IA di KROMSE, scrive la correzione come pull request nel tuo repository e mostra i controlli superati. Non viene unito nulla finché non dici di sì.
- Ho creato la mia app con Cursor o Claude Code. Fa per me?
- Sì. Gli strumenti di programmazione con IA aggiungono pacchetti in fretta e non li controllano. KROMSE controlla ogni pacchetto del tuo progetto, comunque sia stato scritto il codice.
- Funziona con agenti IA e server MCP?
- Sì. Un agente, un server MCP o un gateway LLM è software fatto di pacchetti, e nel feed pubblico sono già comparsi falsi pacchetti di server MCP. Collega il suo repository o carica la sua SBOM.
- KROMSE può vedere il mio codice?
- Solo ciò che colleghi, e solo per controllare e correggere il tuo progetto. Puoi anche caricare una SBOM, che contiene un elenco di componenti e nessun codice sorgente. Dove vengono trattati i tuoi dati lo trovi nella pagina sulla fiducia.
- Produco hardware. È la pagina giusta?
- Per dispositivi e firmware usa la pagina del firmware e prenota una demo. Questa pagina è per il software che puoi controllare da solo, oggi.
Non è software?
L’ultima segnalazione è arrivata 3 h fa. La prossima sta arrivando.
Scoprilo prima che ti colpisca.
Controllo gratuito, prima correzione inclusa. €59 al mese quando vuoi ogni correzione. Vedi i piani