Ve lo que importa
Reúne hallazgos, componentes afectados y gravedad en una vista clara.
CIBERSEGURIDAD PARA DISPOSITIVOS, APPS Y WEBS · CREADO EN LA UE
KROMSE revisa el software de tus dispositivos, apps y webs en busca de agujeros de seguridad: puntos débiles que un atacante puede aprovechar para entrar o robar datos. Te explica cada uno con palabras sencillas y, cuando puede, te prepara la corrección, con pruebas de lo que se ha comprobado. Nada cambia hasta que tú lo apruebas.
Descubre KROMSE con un experto en el producto.
Dispositivos · Apps · Webs → Agujeros de seguridad explicados → Correcciones que tú apruebas
Con el apoyo de
Grabado en el espacio de trabajo de KROMSE con proyectos de demostración propios; la parte de las correcciones usa un repositorio de demostración. Sin sonido, 36 segundos. No son resultados de tu producto.
Crea un espacio gratuito y añade lo que fabricas: el software de un dispositivo (una imagen de firmware basada en Linux), el código de una app o la dirección de una web. Tu equipo revisa el impacto y decide qué hallazgos necesitan respuesta.
La aplicación de GitHub de KROMSE es de solo lectura y tú eliges qué repositorio puede ver. ¿No tienes repositorio a mano? Sube un SBOM (la lista de componentes con los que está hecho tu software) en formato CycloneDX o SPDX: los componentes con identificadores compatibles se contrastan con OSV, una base de datos pública de agujeros de seguridad conocidos. Los que carecen de ellos no se comprueban. Un SBOM no lleva código fuente, así que las comprobaciones de secretos, de código y de infraestructura de un análisis de repositorio no se ejecutan sobre él.
KROMSE contrasta los componentes de la versión analizada, o los que enumera tu SBOM, con fuentes compatibles de agujeros de seguridad conocidos, y registra lo que no ha podido comprobar. Las correcciones son opcionales y se activan por espacio de trabajo: KROMSE las prepara para actualizaciones de componentes de código abierto en repositorios de GitHub, como un pull request en borrador (un cambio propuesto) que tu equipo revisa y fusiona.
Cómo funciona
Conecta el código de tu app, sube un SBOM o el firmware Linux de tu dispositivo. KROMSE lista los componentes que reconoce y busca vulnerabilidades conocidas (CVE), secretos expuestos y puntos débiles en tu propio código.
Cada agujero de seguridad se explica con palabras sencillas, con su gravedad y una puntuación de riesgo del producto, para que sepas por dónde empezar.
Cuando puede, Rook prepara el cambio exacto y muestra las comprobaciones que ha hecho. Hoy, eso son actualizaciones de dependencias de código abierto en repositorios de GitHub, activadas por espacio de trabajo.
No necesitas un equipo de seguridad: una persona desarrolladora lee el cambio y sus comprobaciones, lo aprueba y Rook abre un pull request en borrador. Fusionarlo sigue siendo decisión tuya.
Esto es el producto real de KROMSE, no una ilustración: el análisis de un repositorio de código, los agujeros de seguridad que encuentra y Rook, el asistente de corrección de KROMSE, preparando correcciones que esperan a que una persona las apruebe.
Un análisis, de principio a fin
KROMSE identifica los componentes y los contrasta con avisos de vulnerabilidad. Sigue el recorrido desde el archivo de origen hasta la versión afectada.
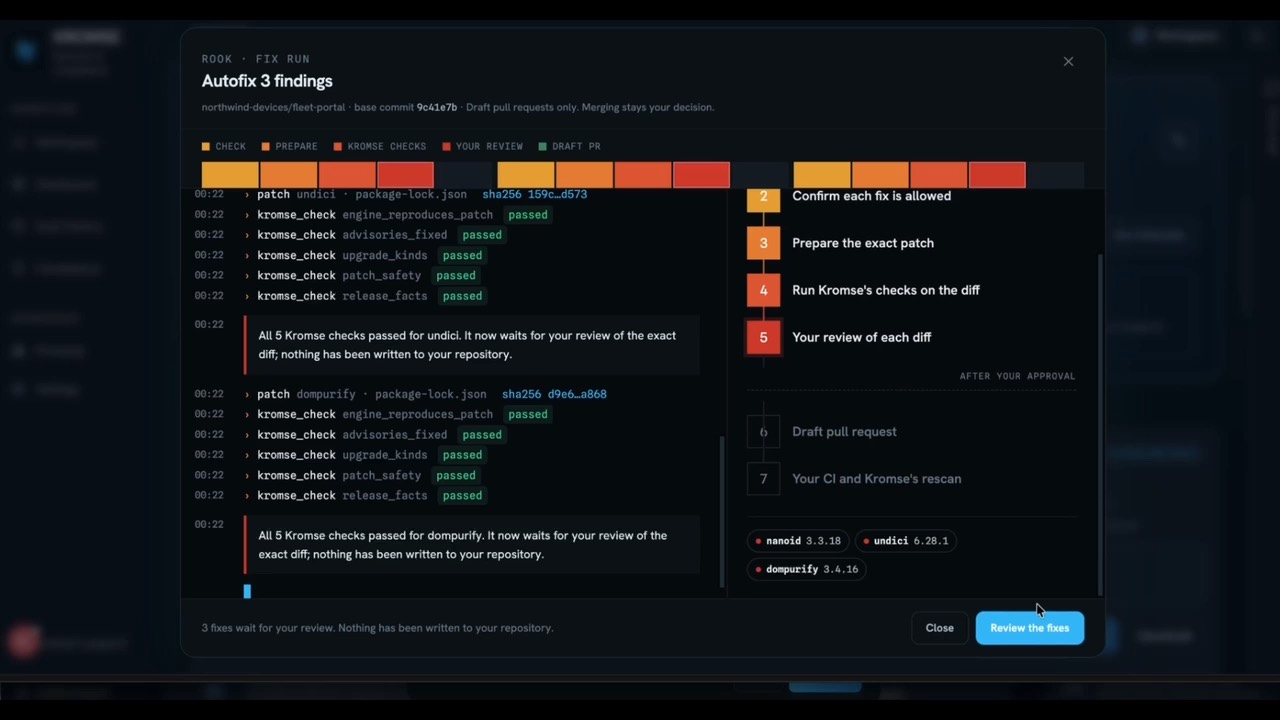
Revisión de correcciones de Rook en el proyecto de demostración de KROMSE. Es un fotograma de la grabación del producto, no resultados de tu producto.
Del hallazgo al siguiente paso

 KROMSEProducto de ejemploEjemplo ilustrativo
Una vista clara de lo que requiere atención
3hallazgos por revisar
Hay atacantes explotando esta vulnerabilidad en otros sitios: explotación confirmada en algún lugar del mundo, no evidencia de nada en tu producto. Tu build incluye la versión afectada.
Reúne hallazgos, componentes afectados y gravedad en una vista clara.
Distingue lo que el análisis ha establecido, lo que sigue siendo incierto y lo que debe decidir tu equipo.
Incorpora los hallazgos y las decisiones registradas a un borrador interno del CRA para su revisión.
02 / SIGUE LAS EVIDENCIAS
Registra la decisión de tu equipo y sus evidencias. Incorpóralas a un borrador interno del informe CRA, con los datos pendientes visibles y la revisión humana aún necesaria.
Abrir tu espacioQué obtienes
KROMSE explica cada uno en cinco partes, para que cualquiera de tu equipo pueda valorar qué significa para tu producto.
“Hay atacantes aprovechando este agujero de seguridad en otros sitios: eso significa ataques confirmados en algún lugar del mundo, no evidencia de nada en tu producto.”
Que una vulnerabilidad se esté explotando en otros lugares no demuestra que se haya explotado en tu producto. KROMSE deja explícita esa distinción.
Relacionar un componente con un aviso no demuestra por sí solo que tu producto sea explotable. KROMSE solo muestra alcanzabilidad cuando un motor de análisis compatible ha aportado evidencia en ese análisis. En los demás casos queda sin verificar. Tu equipo revisa el impacto en el producto.
Cuando tu equipo confirma que un hallazgo afecta a un producto que comercializáis en la UE, KROMSE puede abrir un caso y registrar vuestra decisión. Vosotros elegís cuándo preparar un borrador interno del artículo 14. Los datos que faltan quedan marcados para revisión humana; las fechas registradas son una ayuda operativa, no una determinación jurídica.
Cuéntanos sobre tu producto y qué te gustaría ver. Te contactaremos para organizar una demo con un experto en el producto.
Precios
Conoce tu primer producto en un espacio gratuito. Añade capacidad y soporte a medida que crece tu equipo.
0 €/ mes
Prueba KROMSE con un producto real, con uso acotado.
Sin tarjeta.
49 €/ mes
Sin IVA
588 € facturados al año
Ahorra 120 €/año
Prueba de 7 días para nuevas suscripciones que cumplan los requisitos. Tarjeta obligatoria. Cancela antes de que termine y no pagarás nada; de lo contrario, se cobrará el importe anual completo al finalizar.
Para un equipo pequeño que lleva uno o dos productos al CRA.
Elige una opción de pago disponible en Plan y uso.
249 €/ mes
Sin IVA
2988 € facturados al año
Ahorra 600 €/año
Prueba de 7 días para nuevas suscripciones que cumplan los requisitos. Tarjeta obligatoria. Cancela antes de que termine y no pagarás nada; de lo contrario, se cobrará el importe anual completo al finalizar.
Para equipos que revisan evidencias de seguridad de varios productos.
Elige una opción de pago disponible en Plan y uso.
Hablar con ventas
Alcance y precio acordados para tu cartera de productos.
Disponibilidad y alcance del servicio confirmados en una propuesta escrita.
Precios publicados por espacio en EUR, sin IVA. Para uso profesional, incluidos autónomos. Las opciones de contratación disponibles aparecen en Plan y uso. Crear un espacio no inicia una suscripción de pago.
Cancela la renovación cuando quieras y conserva el acceso hasta el final del periodo pagado. No se reembolsa el periodo en curso salvo cuando lo exija la ley.
Pro incluye 5× el uso de IA de Basic. El uso de IA de Enterprise es personalizable y se acuerda para tu equipo. El uso incluido se renueva cada mes, también en los planes anuales.
Reglamento de Ciberresiliencia (CRA)
Los fabricantes de productos con elementos digitales deben notificar las vulnerabilidades aprovechadas activamente y los incidentes graves desde el 11 de septiembre de 2026 (artículo 14). El resto del Reglamento se aplica desde el 11 de diciembre de 2027.
Notificar una vulnerabilidad aprovechada activamente, artículo 14(2)
Fuente: Reglamento (UE) 2024/2847, artículos 14 y 71(2) y anexo I. KROMSE no certifica el cumplimiento y no envía nada a las autoridades.
Alcance y límites
Un registro de cumplimiento solo sirve si aguanta que alguien lo discuta. Eso obliga a ser preciso sobre dónde termina el software y dónde empieza una persona.
No te certifica. Ningún software puede: la conformidad con el CRA es una declaración del fabricante, y un análisis es evidencia para llegar a ella, no un sustituto.
No presenta tu notificación del artículo 14. KROMSE redacta el documento y marca lo que no puede saber; una persona lo revisa, lo completa y lo presenta.
No afirma que un agujero de seguridad en un componente que usas se pueda atacar en tu producto. Te dice que el componente está presente y explica con claridad qué demuestra eso y qué no.
No inventa lo que no se le ha dado. La información que falta sigue siendo un hueco marcado, nunca una suposición con buena pinta.
Los análisis aportan evidencias de seguridad del producto. Los espacios separados de preparación para NIS2 y el Reglamento de IA organizan información para revisión humana; no convierten un resultado técnico en una determinación de cumplimiento.
Preguntas
No. Puedes conectar un repositorio de GitHub o subir un SBOM en formato CycloneDX o SPDX.
No. GitHub, GitLab, Bitbucket, Azure DevOps o cualquier servidor git por HTTPS funcionan con un token de acceso de solo lectura. Y cualquier canal de integración continua puede enviar el SBOM de cada versión con un token de API, sin dar a KROMSE ningún acceso a tu código.
KROMSE lee solo los repositorios que selecciones y resuelve el árbol de dependencias en un commit concreto. El escáner es de solo lectura. Rook (Autofix), solo si lo activas, abre pull requests en borrador que tú revisas y fusionas.
No. Está limitado por capacidad —un producto y 2 análisis por periodo móvil de 30 días—, no por una cuenta atrás. El producto te muestra tus propios límites y consumo en tiempo real.
Los propietarios y administradores del espacio pueden consultar las suscripciones y las compras de uso adicional de IA disponibles en Plan y uso. Stripe muestra el precio final y los impuestos aplicables antes de confirmar el pago. Para Enterprise, contacta con ventas.
Produce evidencias y redacta registros. La conformidad sigue siendo una declaración del fabricante, hecha por una persona que revisa lo que el producto ha montado.
KROMSE está disponible en inglés, español de España, francés, alemán e italiano; puedes elegirlo en Ajustes → Idioma. Las evidencias originales, los mensajes anteriores y los documentos conservan su idioma original.
Cuando puede. Rook, el asistente de corrección de KROMSE, prepara la corrección de un agujero de seguridad y muestra las comprobaciones que ha hecho. Hoy cubre actualizaciones de dependencias de código abierto en repositorios de GitHub y se activa por espacio de trabajo. No se escribe nada en tu código hasta que una persona aprueba el cambio exacto; entonces Rook abre un pull request en borrador, y fusionarlo sigue siendo decisión tuya.
No. KROMSE explica cada agujero de seguridad con palabras sencillas y prepara correcciones cuando puede, para que una persona desarrolladora o responsable de producto pueda actuar. Alguien de tu equipo sigue revisando y aprobando cada corrección y cada informe.
Sí. Sube una imagen de firmware basada en Linux de hasta 512 MB: KROMSE la desempaqueta, lista los paquetes que reconoce, busca vulnerabilidades conocidas y deja constancia de lo que no pudo analizar. Las imágenes bare-metal, RTOS o cifradas se marcan como no analizables, nunca como limpias. También puedes subir manifiestos de compilación de Yocto y Buildroot; sus componentes se listan, pero no se cotejan con avisos.
Sí. Un SBOM (lista de materiales de software) es la lista de componentes con los que está hecho tu software. KROMSE genera uno en CycloneDX y otro en SPDX en cada análisis de un repositorio, una imagen de contenedor o una imagen de firmware basada en Linux, y también puedes subir el tuyo.
No. Además de las vulnerabilidades conocidas (CVE) en los componentes que usas, KROMSE revisa tu propio código en busca de puntos débiles, como fallos de inyección, con reglas de Opengrep para 11 lenguajes, y busca secretos expuestos y configuraciones erróneas. Estos hallazgos no tienen aviso público; tu equipo los revisa.
Analizar gratis
Empieza con un producto y obtén sus agujeros de seguridad explicados con palabras sencillas, en una versión exacta que puedes rastrear. Gratis y sin ninguna pasarela de pago por medio.
Crea una cuenta y añade tu primer producto.
¿Construyes una herramienta que KROMSE debería conectar? Conviértete en partner tecnológico.