CYBERSICHERHEIT FÜR GERÄTE, APPS UND WEBSITES · IN DER EU ENTWICKELT
Finden und schließen Sie Sicherheitslücken, bevor Hacker sie nutzen.
KROMSE prüft die Software Ihrer Geräte, Apps und Websites auf Sicherheitslücken – Schwachstellen, über die Angreifer eindringen oder Daten stehlen können. Jede Lücke wird verständlich erklärt, und wo es möglich ist, bereitet KROMSE die Korrektur für Sie vor, mit Nachweis dessen, was geprüft wurde. Nichts ändert sich, bevor Sie zustimmen.
Lernen Sie KROMSE mit einem Produktexperten kennen.
Keine Kreditkarte erforderlich.
Geräte · Apps · Websites → Sicherheitslücken erklärt → Korrekturen, die Sie freigeben
01 / CYBERSICHERHEITSPRÜFUNG DES PRODUKTSILLUSTRATIVE VISUALISIERUNG
Unterstützt von
Aufgenommen im KROMSE-Arbeitsbereich mit eigenen Demoprojekten von KROMSE; der Korrekturteil nutzt ein Demo-Repository. Ohne Ton, 36 Sekunden. Keine Ergebnisse Ihres Produkts.
Lesen, was das Video zeigt
0:00Im Arbeitsbereich wählen Sie das Produkt und sein Code-Repository und starten den Scan. Angezeigt wird, welchen Anteil Ihrer monatlichen Nutzung der Scan verbraucht.
0:05Der Scan läuft live: Abhängigkeiten, Ihr eigener Code, offengelegte Zugangsdaten, Infrastruktur-Einstellungen und die Liste der Bestandteile, Schritt für Schritt.
0:15Die Ergebnisse: ein Risikowert von 0 bis 100 und jeder Befund nach Schweregrad, in einfachen Worten erklärt.
0:20Rook zeigt, welche Befunde es beheben kann. Hier, in einem Demo-Repository, lassen sich drei Open-Source-Abhängigkeiten aktualisieren.
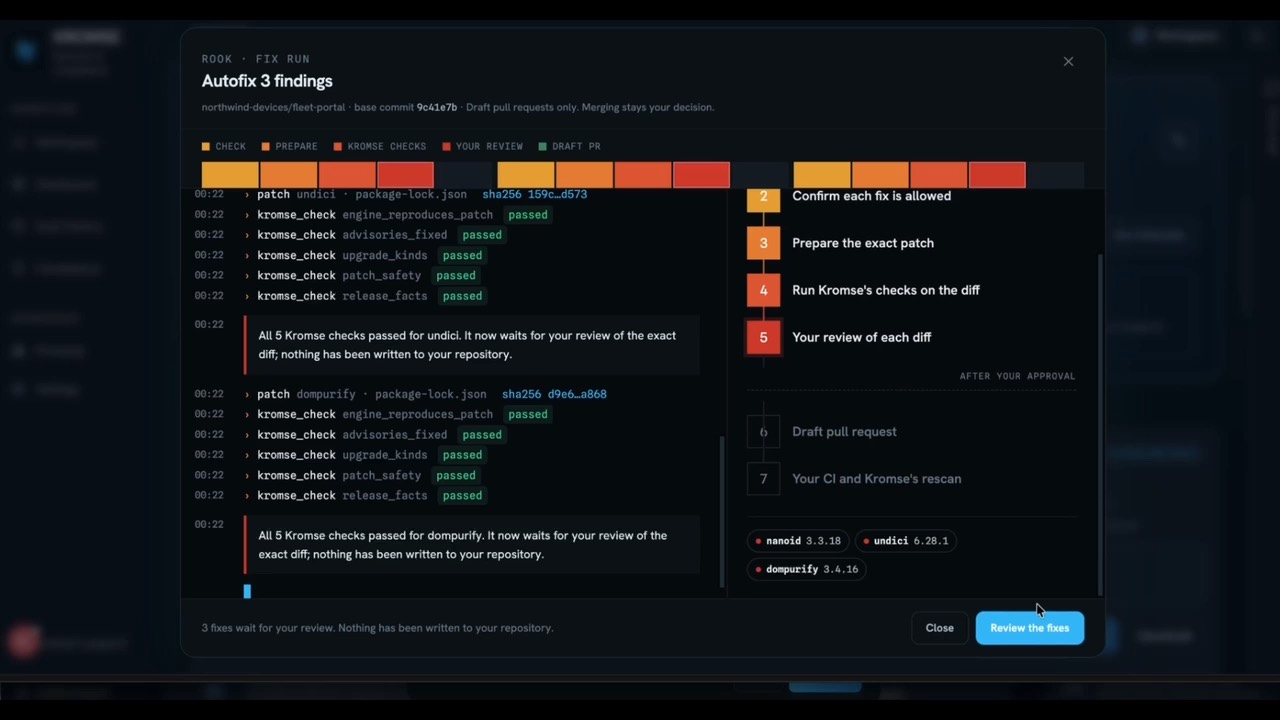
0:22Rook bestätigt, dass jede Korrektur zulässig ist, bereitet die genaue Änderung vor und lässt die KROMSE-Prüfungen darauf laufen. In das Repository wird nichts geschrieben.
0:31Jede vorbereitete Korrektur wartet auf Ihre Prüfung. Sie lesen die genaue Änderung und ihre Prüfungen, bevor Sie sie freigeben; das Mergen bleibt Ihre Entscheidung.
Vollständige Erklärung lesen
Erstellen Sie einen kostenlosen Arbeitsbereich und fügen Sie hinzu, was Sie herstellen: die Software eines Geräts (ein Linux-basiertes Firmware-Image), den Code einer App oder die Adresse einer Website. Ihr Team prüft die Auswirkungen und entscheidet, welche Befunde eine Reaktion erfordern.
Die GitHub-App von KROMSE hat nur Lesezugriff, und Sie wählen, welches Repository sie sehen darf. Kein Repository zur Hand? Laden Sie stattdessen eine SBOM (die Liste der Komponenten, aus denen Ihre Software besteht) im Format CycloneDX oder SPDX hoch: Komponenten mit unterstützten Kennungen werden mit OSV abgeglichen, einer öffentlichen Datenbank bekannter Sicherheitslücken. Komponenten ohne diese Kennungen werden nicht geprüft. Eine SBOM enthält keinen Quellcode, daher laufen die Secret-, Code- und Infrastrukturprüfungen eines Repository-Scans darauf nicht.
KROMSE gleicht die Komponenten der gescannten Version oder Ihrer SBOM mit unterstützten Quellen bekannter Sicherheitslücken ab und dokumentiert, was nicht geprüft werden konnte. Korrekturen sind optional und werden pro Arbeitsbereich freigeschaltet: KROMSE bereitet sie für Updates von Open-Source-Komponenten in GitHub-Repositories vor, als Pull-Request-Entwurf (eine vorgeschlagene Änderung), den Ihr Team prüft und zusammenführt.
Schwachstellen (Sicherheitslücken) finden und beheben, ohne eigenes Security-Team
Verbinden Sie den Code Ihrer App, laden Sie eine SBOM oder die Linux-Firmware Ihres Geräts hoch. KROMSE listet die erkannten Bestandteile auf und prüft sie auf bekannte Schwachstellen (CVEs), offengelegte Zugangsdaten und Schwächen in Ihrem eigenen Code.
Jede Sicherheitslücke wird in einfachen Worten erklärt, mit Schweregrad und einem Risikowert für das Produkt, damit Sie wissen, wo Sie anfangen.
Wo es möglich ist, bereitet Rook die genaue Änderung vor und zeigt die durchgeführten Prüfungen. Heute sind das Updates von Open-Source-Abhängigkeiten in GitHub-Repositorys, pro Arbeitsbereich aktiviert.
Kein Security-Team nötig: Eine Entwicklerin oder ein Entwickler liest die Änderung und ihre Prüfungen, gibt sie frei, und Rook öffnet einen Pull Request als Entwurf. Das Mergen bleibt Ihre Entscheidung.
Das ist das echte KROMSE-Produkt, keine Illustration: der Scan eines Code-Repositorys, die gefundenen Sicherheitslücken und Rook, der Korrekturassistent von KROMSE, der Korrekturen vorbereitet, die auf die Freigabe durch einen Menschen warten.
Ein Scan von Anfang bis Ende
Sehen Sie, was in Ihrem Produkt steckt.
KROMSE identifiziert Komponenten und gleicht sie mit Sicherheitshinweisen zu Schwachstellen ab. Verfolgen Sie den Weg von der Quelldatei bis zur betroffenen Version.
01Quelle
02Komponenten
03Befunde
04Menschliche Prüfung
Nur lesender ZugriffBestimmter Commit
Prüfung der Rook-Korrekturen im KROMSE-Demoprojekt. Ein Standbild aus der Produktaufnahme, keine Ergebnisse Ihres Produkts.
Was Sie bekommen
Weniger entschlüsseln. Mehr verstehen.
KROMSEBeispielproduktIllustratives Beispiel
Klar sehen, was Aufmerksamkeit braucht
3Befunde zur Prüfung
Bekannte Ausnutzung
Was das bedeutet
Angreifer nutzen diese Schwachstelle andernorts aus – bestätigte Ausnutzung irgendwo auf der Welt, kein Beleg für irgendetwas in Ihrem Produkt. Ihr Build enthält die betroffene Version.
Nur Beispielinhalte. Dies sind keine Ergebnisse Ihres Produkts.
Geräte, Apps und Websites
Laden Sie die Software eines Geräts hoch (ein Linux-basiertes Firmware-Image), verbinden Sie den Code einer App oder ihre Komponentenliste (SBOM) oder prüfen Sie eine Website. Eine Übersicht darüber, was Ihr Produkt enthält und wo seine Sicherheitslücken liegen.
01
Antworten statt Alarme
Zu jeder Sicherheitslücke gibt es eine verständliche Erklärung. Im Rahmen Ihres Nutzungskontingents prüft KI die wichtigsten: Betreffen sie Sie wahrscheinlich, was sollte aktualisiert werden, und was kann sie nicht wissen. Die letzte Entscheidung trifft Ihr Team.
02
Kostenlos und selbstständig starten
Ihr erster Scan ist kostenlos und kommt ohne Vertriebsgespräch aus. Basic kostet 59 € monatlich oder 49 € pro Monat bei jährlicher Abrechnung von 588 €, zzgl. MwSt. Anwendung, Datenbank und Scanner laufen in Deutschland; Scan-Nachweise und Firmware liegen bei Cloudflare, KI-Anfragen gehen an Anbieter außerhalb der EU.
03
Sie verkaufen in der EU? Derselbe Scan bereitet Ihre Nachweise für die Cyberresilienz-Verordnung zur menschlichen Prüfung vor.
02 / DEN NACHWEISEN FOLGEN
Der Scan ist erst der Anfang.
Halten Sie die Einschätzung Ihres Teams und die zugehörigen Nachweise fest. Übernehmen Sie sie in einen internen CRA-Berichtsentwurf – mit sichtbaren fehlenden Angaben und weiterhin erforderlicher menschlicher Prüfung.
Jede Sicherheitslücke, in einfachen Worten erklärt
KROMSE erklärt jede Lücke in fünf Teilen, damit jeder in Ihrem Team einschätzen kann, was sie für Ihr Produkt bedeutet.
Unsicherheit wird festgehalten, nicht weggerundet
“Angreifer nutzen diese Sicherheitslücke anderswo aus – das heißt: bestätigte Angriffe irgendwo auf der Welt, kein Nachweis für irgendetwas in Ihrem Produkt.”
Eine bekannte Ausnutzung andernorts belegt keine Ausnutzung in Ihrem Produkt. KROMSE macht diesen Unterschied ausdrücklich.
Vollständige Erklärung lesen
Dass eine Komponente zu einem Sicherheitshinweis passt, beweist allein nicht, dass Ihr Produkt ausnutzbar ist. KROMSE zeigt Erreichbarkeit nur an, wenn eine unterstützte Analyse-Engine dafür in diesem Scan Nachweise geliefert hat. Andernfalls bleibt sie unbestätigt. Ihr Team bewertet die Auswirkungen auf das Produkt.
Und dann: was zu tun ist
Sobald Ihr Team bestätigt hat, dass ein Befund ein Produkt betrifft, das Sie auf dem EU-Markt in Verkehr bringen, kann KROMSE einen Reaktionsvorgang eröffnen und Ihre Entscheidung festhalten. Sie bestimmen, wann ein interner Entwurf nach Artikel 14 erstellt wird. Fehlende Angaben bleiben für die menschliche Prüfung markiert, und erfasste Termine sind eine Arbeitshilfe, keine rechtliche Feststellung.
Demo anfragen
Erzählen Sie uns von Ihrem Produkt und was Sie sehen möchten. Wir melden uns bei Ihnen, um eine Demo mit einem Produktexperten zu vereinbaren.
Preise
Kostenlos starten. In Ihrem Tempo wachsen.
Bringen Sie Ihr erstes Produkt in einem kostenlosen Arbeitsbereich in den Blick. Erweitern Sie Kapazität und Betreuung, wenn Ihr Team wächst.
Free
0 €/ Monat
Testen Sie KROMSE an einem echten Produkt, mit begrenzter Nutzung.
1 Produkt, 1 verbundenes Repository
2 Scans pro rollierendem 30-Tage-Zeitraum
Ihre 2 schwerwiegendsten Befunde vollständig; die übrigen schalten Sie mit einem kostenpflichtigen Tarif frei
KI-Einschätzungen zu priorisierten Befunden im Rahmen Ihres Nutzungskontingents
7-tägige Testphase für berechtigte neue Abonnements. Kreditkarte erforderlich. Wenn Sie vor dem Ende der Testphase kündigen, zahlen Sie nichts; andernfalls wird an ihrem Ende der volle Jahresbetrag berechnet.
Für ein kleines Team, das ein oder zwei Produkte auf den CRA vorbereitet.
KI-Assistent und empfohlene Maßnahmen im Rahmen Ihres Nutzungskontingents
Wählen Sie unter Tarif und Nutzung eine verfügbare Abrechnungsoption.
Für wachsende Teams
Pro
249 €/ Monat
Zzgl. MwSt.
2.988 € jährlich berechnet
600 €/Jahr sparen
7-tägige Testphase für berechtigte neue Abonnements. Kreditkarte erforderlich. Wenn Sie vor dem Ende der Testphase kündigen, zahlen Sie nichts; andernfalls wird an ihrem Ende der volle Jahresbetrag berechnet.
Für Teams, die Sicherheitsnachweise über ein ganzes Produktportfolio hinweg prüfen.
Verfügbarkeit und Leistungsumfang werden in einem schriftlichen Angebot bestätigt.
Veröffentlichte Preise pro Arbeitsbereich in EUR, zzgl. MwSt. Für die berufliche Nutzung, auch durch Selbstständige. Verfügbare Kaufoptionen finden Sie unter Tarif und Nutzung. Das Anlegen eines Arbeitsbereichs startet kein kostenpflichtiges Abonnement.
Sie können die Verlängerung jederzeit kündigen und behalten den Zugang bis zum Ende des bezahlten Zeitraums. Gebühren für den laufenden Zeitraum werden nicht erstattet, sofern dies nicht gesetzlich vorgeschrieben ist.
Pro enthält 5× die KI-Nutzung von Basic. Die KI-Nutzung bei Enterprise ist anpassbar und wird für Ihr Team vereinbart. Die enthaltene Nutzung wird jeden Monat erneuert, auch bei jährlicher Abrechnung.
Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle ab dem 11. September 2026 melden (Artikel 14). Der Rest der Verordnung gilt ab dem 11. Dezember 2027.
Meldung einer aktiv ausgenutzten Schwachstelle, Artikel 14 Absatz 2
Frühwarnung
24 Stunden
Meldung
72 Stunden
Abschlussbericht, nachdem eine Korrektur verfügbar ist
14 Tage
Was ein Hersteller tun muss
Wissen, was drinsteckt: Komponenten und Schwachstellen ermitteln und dokumentieren, mit einer SBOM, die mindestens die Abhängigkeiten der obersten Ebene abdeckt (Anhang I Teil II Nummer 1).
Unverzüglich beheben: Schwachstellen angehen und beseitigen, auch durch Sicherheitsupdates (Anhang I Teil II Nummer 2).
Eine aktiv ausgenutzte Schwachstelle dem koordinierenden CSIRT und der ENISA melden: Frühwarnung innerhalb von 24 Stunden nach Kenntnisnahme, Meldung innerhalb von 72 Stunden, Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar ist (Artikel 14 Absätze 1 und 2).
Einen schwerwiegenden Sicherheitsvorfall ebenso melden: Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden, Abschlussbericht innerhalb eines Monats nach der Meldung (Artikel 14 Absätze 3 und 4).
Wie KROMSE hilft
Eine SBOM in CycloneDX und SPDX für jeden Scan eines Repositorys, Container-Images oder Linux-basierten Firmware-Images.
Bekannte Schwachstellen in den verwendeten Bestandteilen und Schwächen in Ihrem eigenen Code, die in keiner öffentlichen Meldung stehen, gefunden und erklärt.
Korrekturen mit Nachweis, was geprüft wurde, zur Freigabe durch einen Menschen (wo verfügbar: Updates von Open-Source-Abhängigkeiten auf GitHub).
Entwürfe für jede Stufe nach Artikel 14, in denen offen bleibt, was KROMSE nicht wissen kann, bereit zum Ergänzen und Einreichen durch einen Menschen.
Quelle: Verordnung (EU) 2024/2847, Artikel 14 und 71 Absatz 2 sowie Anhang I. KROMSE bescheinigt keine Konformität und sendet nichts an Behörden.
Die Software leistet die Vorarbeit. Menschen entscheiden.
Ein Compliance-Nachweis ist nur etwas wert, wenn er auch Widerspruch standhält. Deshalb muss klar sein, wo die Software aufhört und ein Mensch übernimmt.
01Nachweise, keine Zertifizierung
KROMSE zertifiziert Sie nicht. Das kann keine Software: CRA-Konformität ist eine Erklärung des Herstellers, und ein Scan ist ein Nachweis auf dem Weg dorthin, kein Ersatz dafür.
02Entwürfe, keine automatische Einreichung
KROMSE reicht Ihre Meldung nach Artikel 14 nicht ein. KROMSE entwirft das Dokument und markiert, was es nicht wissen kann; ein Mensch prüft, ergänzt und übermittelt es.
03Unsicherheit wird benannt
Es behauptet nicht, dass eine Sicherheitslücke in einer verwendeten Komponente in Ihrem Produkt angreifbar ist. Es sagt Ihnen, dass die Komponente vorhanden ist, und erklärt klar, was das belegt und was nicht.
04Fehlende Angaben bleiben sichtbar
KROMSE erfindet nichts, was ihm nicht vorliegt. Fehlende Informationen bleiben eine markierte Lücke, nie eine plausibel klingende Vermutung.
05Ein klar abgegrenzter Rechtsrahmen
Scans liefern Nachweise zur Produktsicherheit. Separate Arbeitsbereiche zur Vorbereitung auf NIS2 und die KI-Verordnung der EU ordnen Informationen für die menschliche Prüfung; sie machen aus einem Scan-Ergebnis keine Feststellung der Konformität.
Fragen
Was Sie sich vielleicht fragen
Brauche ich ein GitHub-Repository?
Nein. Sie können ein GitHub-Repository verbinden oder eine CycloneDX- oder SPDX-SBOM hochladen.
Brauche ich GitHub?
Nein. GitHub, GitLab, Bitbucket, Azure DevOps oder jeder Git-Server über HTTPS funktioniert mit einem Zugriffstoken mit reinem Lesezugriff. Und jede Build-Pipeline kann die SBOM jedes Releases mit einem API-Token übermitteln, ohne KROMSE überhaupt Zugriff auf Ihren Code zu geben.
Was liest KROMSE aus meinem Code?
KROMSE liest nur die Repositories, die Sie auswählen, und löst den Abhängigkeitsbaum an einem bestimmten Commit auf. Der Scanner arbeitet nur lesend. Rook (Autofix) öffnet, nur wenn Sie es einschalten, Pull Requests als Entwurf, die Sie prüfen und zusammenführen.
Ist der kostenlose Arbeitsbereich zeitlich begrenzt?
Nein. Begrenzt ist die Kapazität – ein Produkt und 2 Scans pro rollierendem 30-Tage-Zeitraum –, nicht die Zeit. Ihre aktuellen Grenzen und Ihre Nutzung sehen Sie direkt im Produkt.
Wie wähle ich einen kostenpflichtigen Tarif?
Inhaber und Administratoren eines Arbeitsbereichs sehen unter Tarif und Nutzung die verfügbaren Abonnements und zusätzliche KI-Kontingente. Stripe zeigt den Endpreis und die anfallenden Steuern, bevor Sie die Zahlung bestätigen. Für Enterprise wenden Sie sich an den Vertrieb.
Macht KROMSE mein Produkt CRA-konform?
KROMSE erstellt Nachweise und Dokumentenentwürfe. Die Konformität bleibt eine Erklärung des Herstellers, abgegeben von einem Menschen, der prüft, was das Produkt zusammengestellt hat.
Welche Sprachen werden unterstützt?
Die KROMSE-Anwendung ist auf Englisch, Spanisch (Spanien), Französisch, Deutsch und Italienisch verfügbar. Die Sprache wählen Sie unter Einstellungen → Sprache. Originalnachweise, frühere Nachrichten und Dokumente behalten ihre ursprüngliche Sprache.
Kann KROMSE Schwachstellen automatisch beheben?
Wo es möglich ist. Rook, der Korrekturassistent von KROMSE, bereitet die Korrektur einer Sicherheitslücke vor und zeigt die durchgeführten Prüfungen. Heute deckt Rook Updates von Open-Source-Abhängigkeiten in GitHub-Repositorys ab und wird pro Arbeitsbereich aktiviert. In Ihren Code wird nichts geschrieben, bevor ein Mensch die genaue Änderung freigibt; dann öffnet Rook einen Pull Request als Entwurf, und das Mergen bleibt Ihre Entscheidung.
Brauche ich ein Security-Team, um KROMSE zu nutzen?
Nein. KROMSE erklärt jede Sicherheitslücke in einfachen Worten und bereitet Korrekturen vor, wo es möglich ist, sodass Entwicklung oder Produktverantwortliche handeln können. Jede Korrektur und jeder Bericht wird weiterhin von einem Menschen in Ihrem Team geprüft und freigegeben.
Scannt KROMSE Embedded-Linux-Firmware?
Ja. Laden Sie ein Linux-basiertes Firmware-Image mit bis zu 512 MB hoch: KROMSE entpackt es, listet die erkannten Pakete auf, prüft sie auf bekannte Schwachstellen und dokumentiert, was nicht analysiert werden konnte. Bare-Metal-, RTOS- und verschlüsselte Images werden als nicht analysierbar gemeldet, nie als sauber. Yocto- und Buildroot-Build-Manifeste lassen sich ebenfalls hochladen; ihre Bestandteile werden aufgelistet, aber nicht mit Sicherheitsmeldungen abgeglichen.
Erstellt KROMSE eine SBOM?
Ja. Eine SBOM (Software-Stückliste) ist die Liste der Bestandteile, aus denen Ihre Software besteht. KROMSE erstellt für jeden Scan eines Repositorys, Container-Images oder Linux-basierten Firmware-Images eine SBOM in CycloneDX und eine in SPDX, und Sie können Ihre eigene hochladen.
Findet KROMSE nur bekannte Schwachstellen?
Nein. Neben bekannten Schwachstellen (CVEs) in den verwendeten Bestandteilen prüft KROMSE Ihren eigenen Quellcode mit Opengrep-Regeln für 11 Sprachen auf Schwächen wie Injection-Lücken und sucht nach offengelegten Zugangsdaten und Fehlkonfigurationen. Für diese Befunde gibt es keine öffentliche Meldung; Ihr Team prüft sie.
Kostenlos scannen
Finden Sie Ihre Sicherheitslücken, bevor Hacker es tun
Beginnen Sie mit einem Produkt und erhalten Sie seine Sicherheitslücken in einfachen Worten erklärt, in einer exakten, nachvollziehbaren Version. Kostenlos und ohne Bezahlschritt.